Una copia de pruebas suele contener más que un diseño en preparación. Puede incluir registros de clientes, borradores privados y credenciales activas copiadas del sitio real. Asignarle una dirección temporal no vuelve privada esa información.
Protege el acceso con el mecanismo adecuado, como autenticación del alojamiento o una frontera de red controlada. La opción de WordPress para desalentar la indexación sirve para comunicar una preferencia a los buscadores, pero no impide que alguien abra una dirección conocida.
Decide qué datos necesita realmente la prueba. Para revisar un diseño rara vez hace falta toda la base de clientes. Utiliza registros inventados o depurados cuando sea posible y comprueba que esa depuración cubra adjuntos y datos de plugins, no solamente la tabla de usuarios más evidente.
Evita acciones externas involuntarias
Una copia restaurada puede conservar correos programados, conexiones de pago y credenciales de automatización. Desactiva esas acciones o dirígelas a controles de prueba admitidos antes de que funcione el entorno. Mandar recordatorios reales desde una copia puede causar confusión aunque nadie ajeno al equipo pueda verla.
Cuando corresponda, separa sus credenciales de las de producción. Si un desarrollador necesita entrar, concede el acceso requerido y retíralo al terminar. Registra quién controla el entorno y cuándo debe eliminarse o actualizarse.
Ten cuidado al devolver cambios a producción. Sustituir la base real por una copia antigua puede sobrescribir pedidos, consultas o trabajo editorial nuevos. Entiende qué archivos y datos transfiere el método de despliegue. Un cambio de tema no justifica automáticamente copiar todas las tablas.
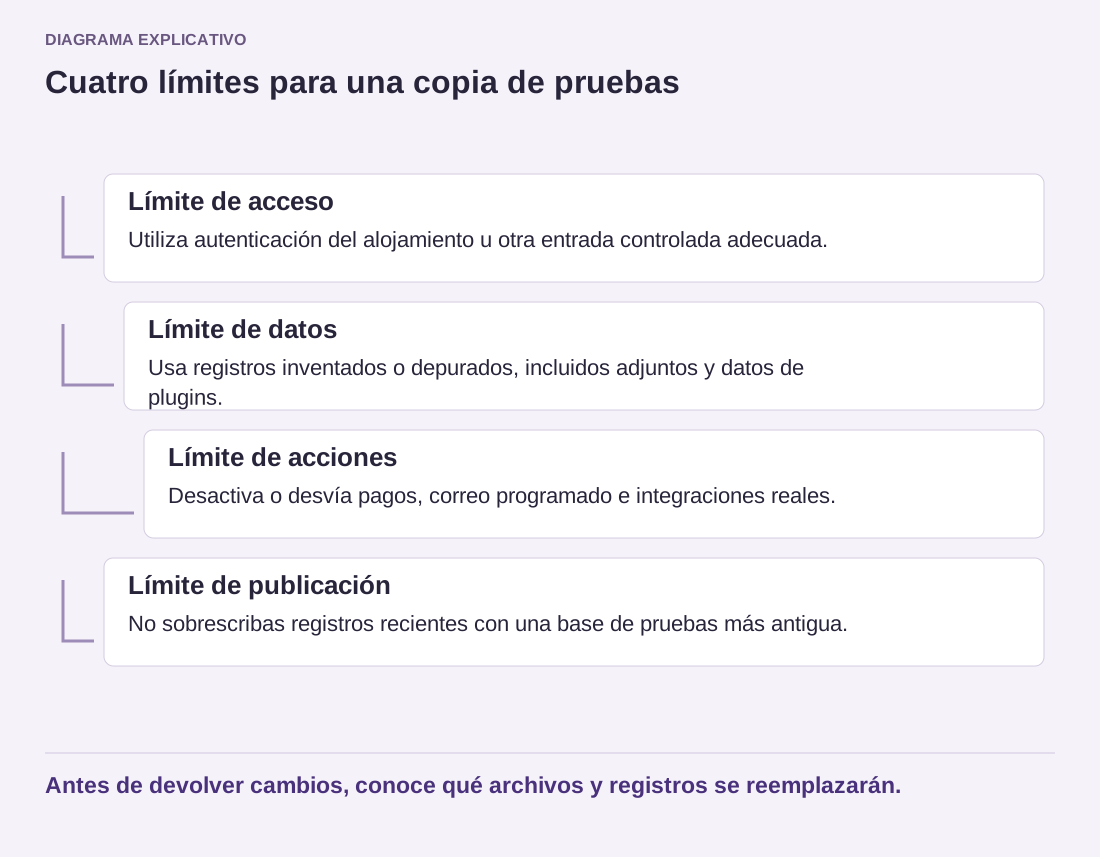
Leer el diagrama como texto
- Límite de acceso: Utiliza autenticación del alojamiento u otra entrada controlada adecuada.
- Límite de datos: Usa registros inventados o depurados, incluidos adjuntos y datos de plugins.
- Límite de acciones: Desactiva o desvía pagos, correo programado e integraciones reales.
- Límite de publicación: No sobrescribas registros recientes con una base de pruebas más antigua.
Antes de devolver cambios, conoce qué archivos y registros se reemplazarán.
Imagina un sitio de miembros copiado para renovar la navegación. El diseñador necesita estados representativos de cuentas, no nombres reales ni referencias de pago. Crea cuentas inventadas para esos estados y retira registros innecesarios mediante una preparación controlada. Prueba por separado la vista pública, la de un miembro y la del administrador. Así cubres el diseño sin trasladar más información real de la necesaria. Revisa también las notificaciones de esas cuentas, porque un nombre inventado no sirve si todavía conserva el correo de un cliente.
Al terminar, retira las copias y archivos descargables obsoletos mediante el proceso habitual del proveedor. Comprueba que las direcciones temporales antiguas ya no expongan contenido. Un entorno de pruebas sirve porque separa la experimentación del servicio real; su privacidad, conexiones externas y límites de publicación deben mantener esa separación. Incluye esta limpieza en la entrega, para que no dependa de que alguien recuerde una URL meses después.