Una alerta de seguridad merece atención, pero el titular rara vez basta para decidir qué hacer. Primero comprueba si se refiere a software presente en tu sitio y si afecta a la versión instalada.
Abre el aviso original o la comunicación verificada del proveedor por una ruta confiable. Un mensaje que pide contraseñas o una descarga urgente desde un enlace desconocido puede ser engañoso. No uses una captura reenviada como única fuente de instrucciones.
Anota el producto, las versiones afectadas, la versión corregida si existe y las condiciones descritas. Una falla de un módulo opcional puede tener una exposición distinta de otra en una función pública, pero no concluyas que estás fuera de riesgo sin comprobar las condiciones documentadas.
Convierte el aviso en una tarea concreta
Si existe una corrección aplicable, organízate para instalarla pronto con copia y verificación. En procesos importantes, utiliza un entorno representativo cuando sea viable, pero no conviertas las pruebas sin fecha en un aplazamiento indefinido. Sigue las indicaciones del proveedor o alojamiento para medidas urgentes.
Si todavía no hay arreglo, busca la acción temporal recomendada por la fuente responsable. Según el problema, podría consistir en desactivar una función o sustituir el software. No copies una regla de servidor de un foro ajeno suponiendo que bloquea esa vulnerabilidad.
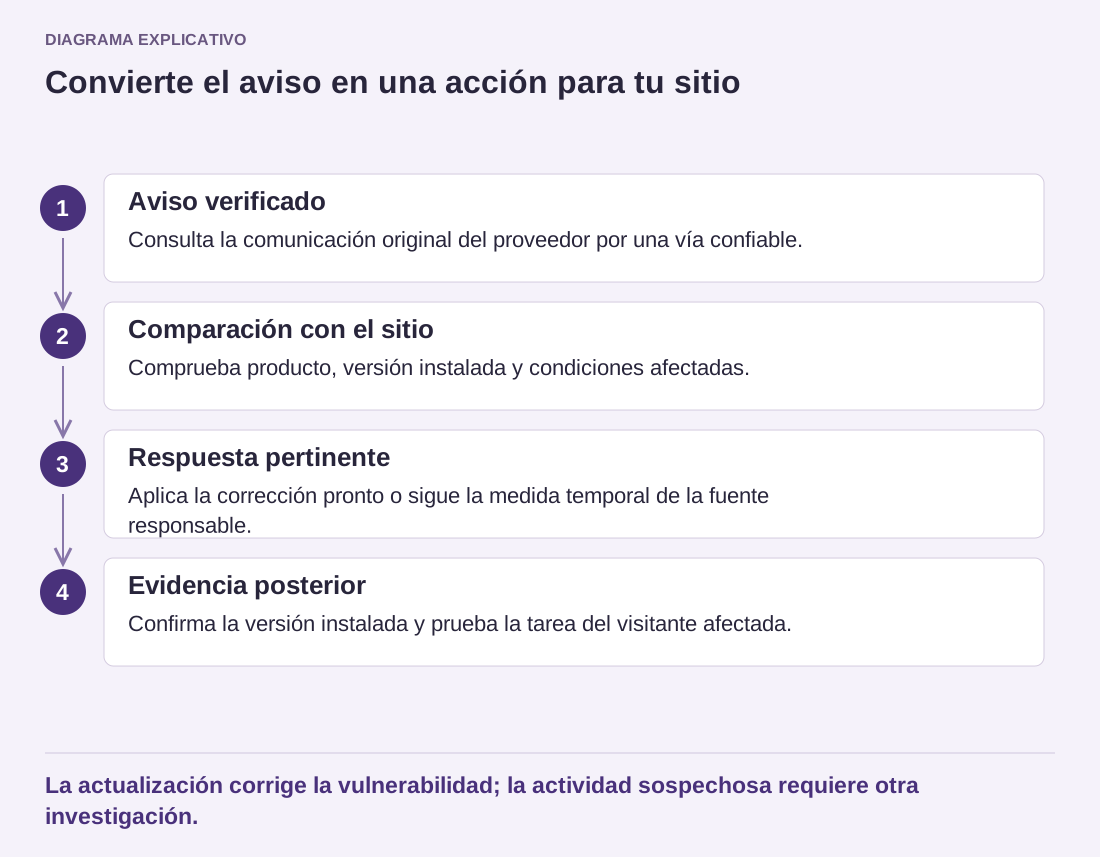
Leer el diagrama como texto
- Aviso verificado: Consulta la comunicación original del proveedor por una vía confiable.
- Comparación con el sitio: Comprueba producto, versión instalada y condiciones afectadas.
- Respuesta pertinente: Aplica la corrección pronto o sigue la medida temporal de la fuente responsable.
- Evidencia posterior: Confirma la versión instalada y prueba la tarea del visitante afectada.
La actualización corrige la vulnerabilidad; la actividad sospechosa requiere otra investigación.
Distingue estar expuesto de tener evidencia de intrusión. Una versión afectada puede ser vulnerable, pero no demuestra por sí sola que alguien entró. Del mismo modo, instalar la corrección no elimina necesariamente los cambios de una intrusión anterior. La actividad sospechosa necesita su propia investigación.
Conserva la referencia del aviso y las acciones realizadas en el registro de mantenimiento. Verifica la versión instalada y prueba la función relacionada después del cambio. Revisa además cómo llegó la alerta a la persona adecuada, o por qué casi no llegó. Una ruta clara de avisos facilita atender la próxima sin improvisar. Si delegas el trabajo, pide una confirmación concreta de la versión final y de las comprobaciones realizadas.