Una contraseña de aplicación permite que una herramienta compatible se autentique en WordPress como un usuario sin recibir su contraseña principal. Está destinada al acceso programático, por ejemplo mediante la API REST. No reemplaza la contraseña con la que una persona entra por la página habitual de acceso.
WordPress vincula la credencial a un usuario concreto, por lo que sus permisos siguen importando. No la crees con un administrador solo porque esa cuenta ya está abierta si la integración puede trabajar con un rol limitado. Tampoco supongas que cada contraseña incorpora permisos granulares arbitrarios independientes del usuario.
Asigna un nombre descriptivo, como el servicio y su finalidad. Crea una credencial diferente para cada integración en vez de compartir una entre varias herramientas. Así podrás revocar una conexión sin interrumpir trabajos que no tienen relación.
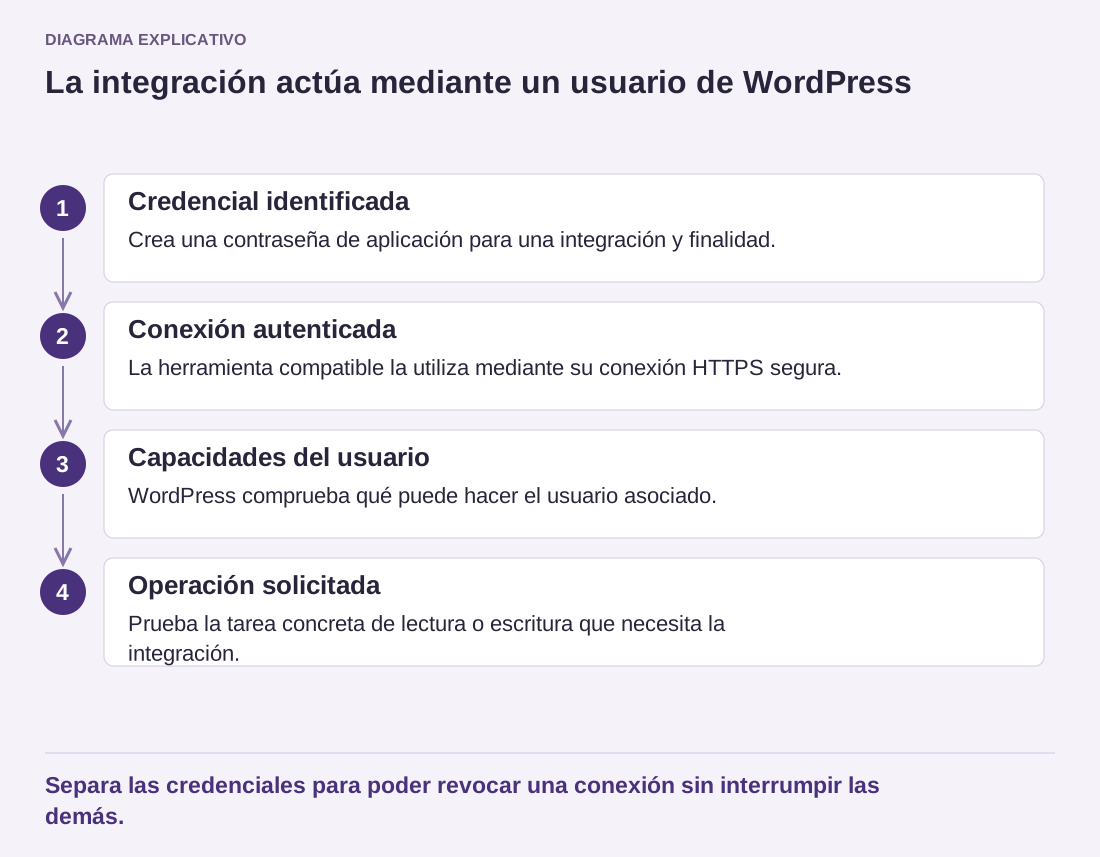
Leer el diagrama como texto
- Credencial identificada: Crea una contraseña de aplicación para una integración y finalidad.
- Conexión autenticada: La herramienta compatible la utiliza mediante su conexión HTTPS segura.
- Capacidades del usuario: WordPress comprueba qué puede hacer el usuario asociado.
- Operación solicitada: Prueba la tarea concreta de lectura o escritura que necesita la integración.
Separa las credenciales para poder revocar una conexión sin interrumpir las demás.
El valor generado se muestra al crearlo y debe guardarse de forma segura en ese momento. No lo incluyas en capturas, repositorios ni notas corrientes del proyecto. Introdúcelo mediante la configuración segura admitida y utiliza HTTPS para la conexión autenticada.
Prueba la integración con el usuario y la tarea previstos. Una credencial puede autenticar correctamente y aun así carecer de la capacidad necesaria para una operación. A la inversa, que funcione no significa que deba disponer de todos los privilegios de ese usuario.
Revisa periódicamente las contraseñas existentes mediante sus nombres y los datos de uso disponibles. Investiga las entradas desconocidas o sin uso. Revoca las que ya no hagan falta y sustituye una credencial si pudo quedar expuesta. Un cambio de tareas no debería dejar accesos automatizados olvidados.
Incluye estas credenciales al retirar una integración o una cuenta. Documenta qué conexión dejará de funcionar y quién controla el reemplazo. La ventaja de separarlas es poder controlar cada acceso; se pierde cuando varios servicios comparten un secreto inexplicable que nadie se atreve a revocar. Guarda el inventario de relaciones sin copiar los valores secretos, para que pueda consultarse durante una entrega.