La verificación en dos pasos añade otra comprobación al inicio de sesión con contraseña. En WordPress con alojamiento propio suele proporcionarla un plugin o un servicio de identidad; no forma parte de todas las instalaciones básicas. Por eso, la recuperación depende de la implementación utilizada.
Lee el procedimiento mientras todavía puedes entrar. Algunos sistemas ofrecen códigos de recuperación, dispositivos alternativos o ayuda de otro administrador. No supongas que el alojamiento puede recuperar una cuenta externa ni que restablecer la contraseña elimina la segunda comprobación.
Guarda los códigos en un lugar controlado y separado del dispositivo que genera los códigos habituales. Una captura conservada únicamente en el mismo teléfono no sirve si lo pierdes. Trátalos como credenciales: quien obtenga un código válido podría utilizarlo para recuperar el acceso.
Ensaya sin quitar la protección
Sigue el método admitido por el proveedor para comprobar la recuperación. Si la prueba consume un código de un solo uso, márcalo como utilizado y renueva el conjunto cuando corresponda. Mantén otra vía autorizada durante la configuración para no bloquear al único administrador por un error.
Prepara el cambio de teléfono antes de borrar el anterior. Transfiere o registra de nuevo el método según sus instrucciones y verifica el dispositivo nuevo. Retira los dispositivos y códigos obsoletos desde los controles del servicio. Copiar el icono de una aplicación no demuestra que se hayan transferido sus datos de autenticación.
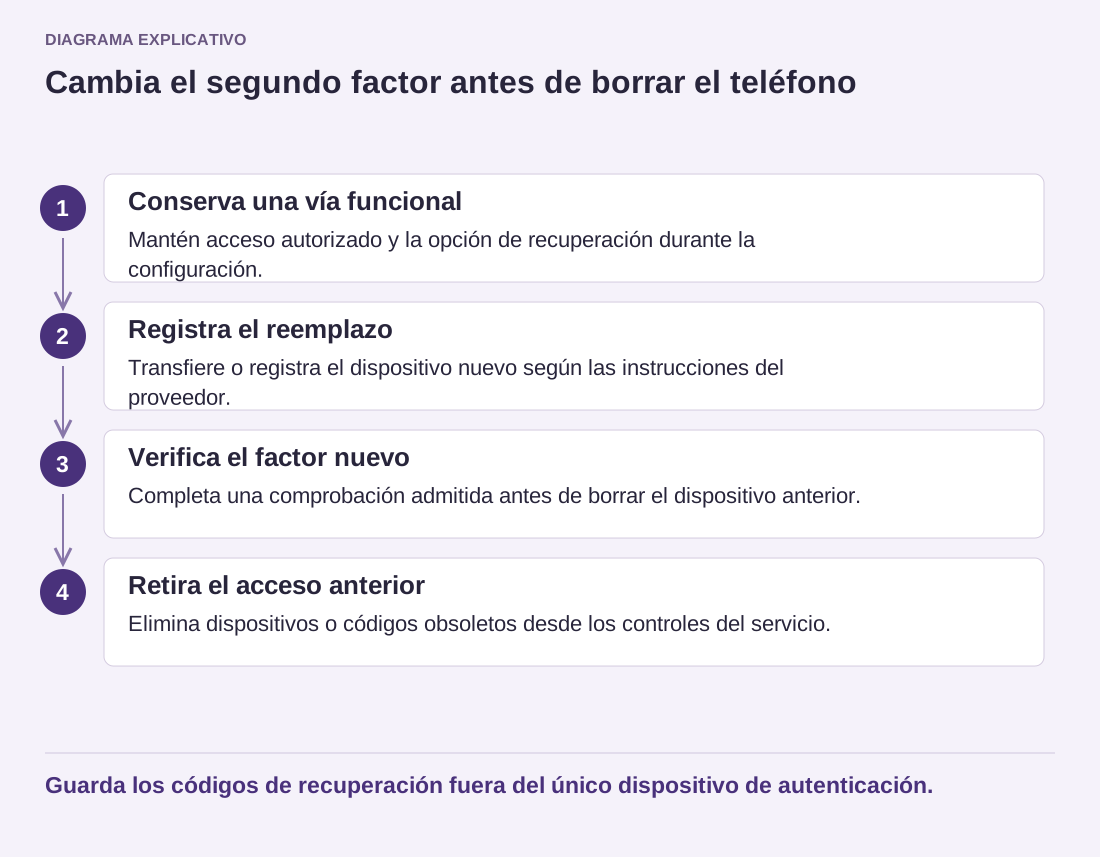
Leer el diagrama como texto
- Conserva una vía funcional: Mantén acceso autorizado y la opción de recuperación durante la configuración.
- Registra el reemplazo: Transfiere o registra el dispositivo nuevo según las instrucciones del proveedor.
- Verifica el factor nuevo: Completa una comprobación admitida antes de borrar el dispositivo anterior.
- Retira el acceso anterior: Elimina dispositivos o códigos obsoletos desde los controles del servicio.
Guarda los códigos de recuperación fuera del único dispositivo de autenticación.
Utiliza cuentas individuales para colaboradores. Una segunda comprobación compartida que depende del teléfono de una persona puede impedir el acceso de todos cuando esa persona no está. Cada integrante debe conocer su recuperación y la organización debe conservar el control adecuado de la administración.
Si pierdes acceso, recurre al canal documentado y verifica la identidad de quien ofrece ayuda. No publiques códigos ni secretos en mensajes de soporte. El objetivo es conservar la disponibilidad y la protección adicional, no crear un atajo desconocido que elimine la razón de usar dos pasos. Revisa el procedimiento cuando cambie el proveedor o el método de autenticación.