Una página HTTPS puede seguir apuntando a una imagen, script u otro recurso mediante HTTP. El navegador puede actualizar o bloquear ciertas solicitudes; el resultado depende del tipo de recurso y de su comportamiento. La pregunta útil es qué solicitud concreta conserva la dirección antigua.
Inspecciona la red o consola y registra la dirección del recurso. Identifica de dónde sale: contenido del artículo, ajuste del tema, hoja de estilos, elemento externo o plugin. Cambiar una imagen al azar en medios no arreglará una dirección escrita en otro lugar.
Comprueba que el recurso exista correctamente por HTTPS. No cambies simplemente las letras suponiendo que el destino admite conexión segura. Si pertenece a un tercero que no ofrece una opción adecuada, considera sustituir o retirar esa dependencia.
Corrige el origen de la dirección
Para una imagen aislada puede bastar editar el contenido. Después de una migración, muchas direcciones antiguas pueden necesitar un reemplazo controlado que entienda las estructuras de WordPress. Haz copia y prueba antes; una sustitución de texto directa en la base puede dañar valores serializados.
Revisa los ajustes de tema y plugins aparte del contenido. Una imagen de fondo o una fuente pueden guardarse en otro sitio. Consulta al responsable si el código genera la dirección, en lugar de modificar archivos del proveedor que se reemplazarán al actualizar.
Leer el diagrama como texto
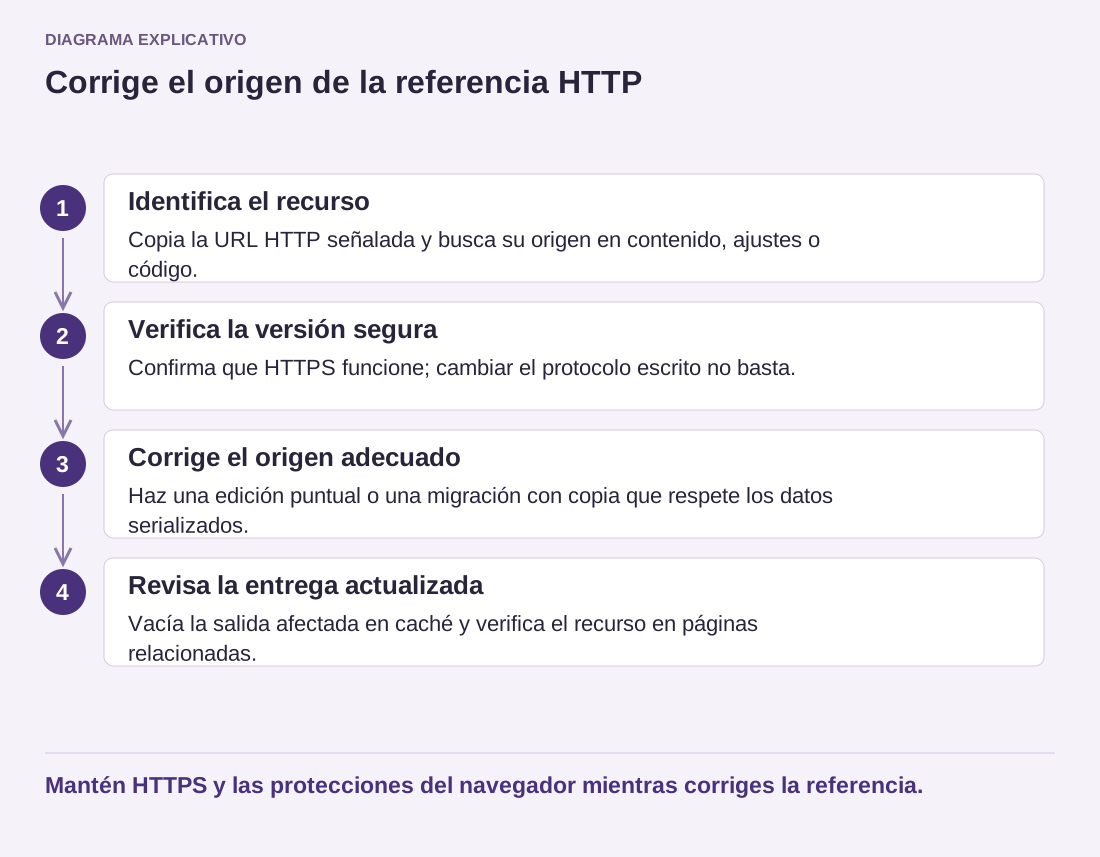
- Identifica el recurso: Copia la URL HTTP señalada y busca su origen en contenido, ajustes o código.
- Verifica la versión segura: Confirma que HTTPS funcione; cambiar el protocolo escrito no basta.
- Corrige el origen adecuado: Haz una edición puntual o una migración con copia que respete los datos serializados.
- Revisa la entrega actualizada: Vacía la salida afectada en caché y verifica el recurso en páginas relacionadas.
Mantén HTTPS y las protecciones del navegador mientras corriges la referencia.
No desactives HTTPS ni las protecciones del navegador para quitar el aviso. Eso cambia la seguridad de la entrega, no corrige la referencia. Ocultar un mensaje de consola tampoco demuestra que hayan cargado todos los recursos.
Después, limpia la salida almacenada pertinente y recarga desde un contexto nuevo. Revisa el recurso original y páginas representativas con la misma plantilla. Guarda la dirección antigua y su origen en las notas para evitar que una importación vuelva a introducirla.
La página final debe solicitar sus recursos por vías seguras adecuadas, sin depender de que el visitante debilite su navegador. Si persiste un aviso, vuelve a identificar la solicitud exacta en lugar de repetir un reemplazo general que quizá ya no tenga relación con el problema.